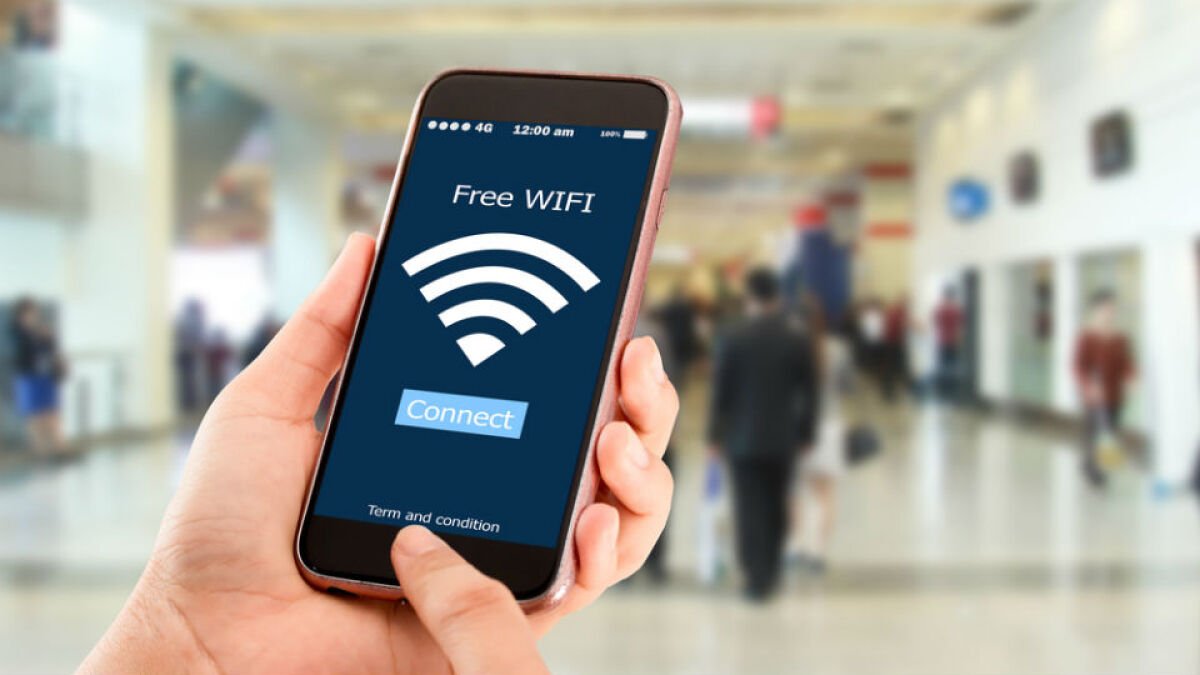
El Wi-Fi, una tecnología sin cables que usamos a diario para transferir datos, enfrenta dificultades.
El estándar de seguridad Wi-Fi ampliamente utilizado, conocido como WPA2, parece haber sido vulnerado.
La información detallada acerca de la vulnerabilidad de seguridad conocida como KRACK, o Ataques de Reinstalación de Clave, será difundida el lunes a las 8am hora del este en el sitio web www.krackattacks.com.
Según un reciente informe de US-CERT, mencionado por Ars Technica, se han identificado “importantes vulnerabilidades de gestión” en el estándar WPA2, que podrían permitir acciones como desencriptación, repetición de paquetes, secuestro de conexiones TCP e inyección de contenido HTTP. Lo preocupante es que estos problemas son a nivel del protocolo, lo que implica que la mayoría o todas las implementaciones adecuadas del estándar podrían verse afectadas.
Sabremos más sobre la magnitud de la amenaza de seguridad en línea de KRACK una vez que se divulguen los detalles. Sin embargo, si se confirma que es fácil y fiable explotar esta vulnerabilidad, podría convertirse en una de las mayores amenazas de seguridad en línea hasta la fecha.
Para entender por qué, es necesario retroceder un poco en el tiempo. Antes, el Wi-Fi solía utilizar un estándar de seguridad llamado WEP, el cual resultó ser vulnerable a varios tipos de ataques. Muchos de estos ataques no requerían que el atacante tuviera acceso físico al dispositivo Wi-Fi ni estuviera conectado a la red. Con el paso del tiempo, se han creado herramientas que facilitan estos ataques, y actualmente existen aplicaciones tanto móviles como de escritorio que pueden romper la contraseña de un Wi-Fi protegido con WEP en cuestión de segundos, sin importar su complejidad.
A raíz de estas dificultades, WEP fue reemplazado mayormente por WPA y, posteriormente, por WPA2, los cuales ofrecen una mayor seguridad. Aunque era posible vulnerar la protección de un router Wi-Fi con WPA2, una contraseña larga y compleja dificultaba en gran medida o casi imposibilitaba este proceso.
En su totalidad, una herramienta de piratería conocida como Reaver tiene la capacidad de vulnerar routers protegidos con WPA2, sin necesidad de conocer la contraseña. Sin embargo, es fácil proteger su router simplemente desactivando una función conocida como WPS.
Si la vulnerabilidad reciente es parecida a la debilidad de WEP, y parece ser que lo es en este momento, entonces la fortaleza de la contraseña que elijas no importará. Esto pondría en riesgo a cientos de millones de routers utilizados tanto por individuos como por empresas, al permitir el acceso a hackers. Por lo tanto, si te preocupa la seguridad, se recomienda evitar el uso de Wi-Fi hasta que se solucione este problema. Es aconsejable utilizar conexiones HTTPS siempre que sea posible, y utilizar una VPN de calidad para añadir una capa extra de protección.
Reparar este tipo de problemas no es sencillo. Es probable que algunos routers reciban una actualización de software, pero muchos usuarios domésticos podrían no saber cómo instalarla o incluso darse cuenta de la amenaza. De forma similar a lo que sucedió cuando se descubrió la vulnerabilidad de WEP en 2001, llevará tiempo que los proveedores de servicios de internet comiencen a enviar routers con WPA y WPA2 activados por defecto, dejando a muchos clientes vulnerables a posibles ataques.
Obtendremos más información después del comunicado de hoy; estén pendientes para recibir las novedades.
Tema: Seguridad en línea